- 1 : 26/10/26(月) 13:02:04 ID:jBOh
- 7年って間隙ってほど短い期間か??
漂うGMO代表の無能感?「間隙を突かれた」GMO代表、HPで謝罪 社内専門家から指摘も(毎日新聞) – Yahoo!ニュース
https://news.yahoo.co.jp/articles/918ab0d53374ba37954116df64168baa85e40232※追記 2026/10/26 13:04:03
1台侵入できただけで、全VPSサーバーに侵入可能な
まさに無能が考えた構成?
しかもローカルPCのファイルもハッカーが触れた?https://satoru.net/hacker/gmo/
①VPS 網が Active Directory 構成で、全 VPS に管理者権限を持つ共通アカウント(dc\ops)が存在し、1台から全台へ横展開できた
②サポート担当がユーザ PC に接続した際、その認証情報が取得できる状態だった
③配布 RDP ファイルでドライブのリダイレクトが既定で有効(2019年以降・7年以上)→ VPS から顧客のローカル PC へ到達
- 2 : 26/10/26(月) 13:02:50 ID:LAXS
- 社内で指摘はあったけど面倒くさいからスルーしてました ← 許されるんか?
- 5 : 26/10/26(月) 13:04:11 ID:jBOh
- >>2
許されない - 3 : 26/10/26(月) 13:03:23 ID:7b2j
- GMOにも穴はあるんだなぁ・・・
- 4 : 26/10/26(月) 13:04:03 ID:jBOh
- !add
1台侵入できただけで、全VPSサーバーに侵入可能な
まさに無能が考えた構成?
しかもローカルPCのファイルもハッカーが触れた?https://satoru.net/hacker/gmo/
①VPS 網が Active Directory 構成で、全 VPS に管理者権限を持つ共通アカウント(dc\ops)が存在し、1台から全台へ横展開できた
②サポート担当がユーザ PC に接続した際、その認証情報が取得できる状態だった
③配布 RDP ファイルでドライブのリダイレクトが既定で有効(2019年以降・7年以上)→ VPS から顧客のローカル PC へ到達
★>>1に追記(1回目) - 6 : 26/10/26(月) 13:05:36 ID:oLUa
- 人件費削減に対処する部署が削減対象にされがちやからしゃーない
- 8 : 26/10/26(月) 13:06:15 ID:jBOh
- >>6
でもちょうどこのちょっと前に不正アクセスあって
総点検してたらしいしGMO、全社でセキュリティー体制を総点検 不正アクセス受け – 日本経済新聞
https://www.nikkei.com/article/DGXZQOUC099VT0Z01C26A0000000/ - 10 : 26/10/26(月) 13:07:48 ID:LAXS
- >>8
意味なさすぎやろ
もう信用できない - 11 : 26/10/26(月) 13:08:33 ID:jBOh
- >>10
総点検した(問題のあるサービスを公表するとも、止めるとも言ってない) - 7 : 26/10/26(月) 13:06:02 ID:vJma
- こんなのを例にしてAIでセキュリティは無駄になるみたいな馬鹿なことを言うやつがたくさんいた事実
- 9 : 26/10/26(月) 13:07:30 ID:jBOh
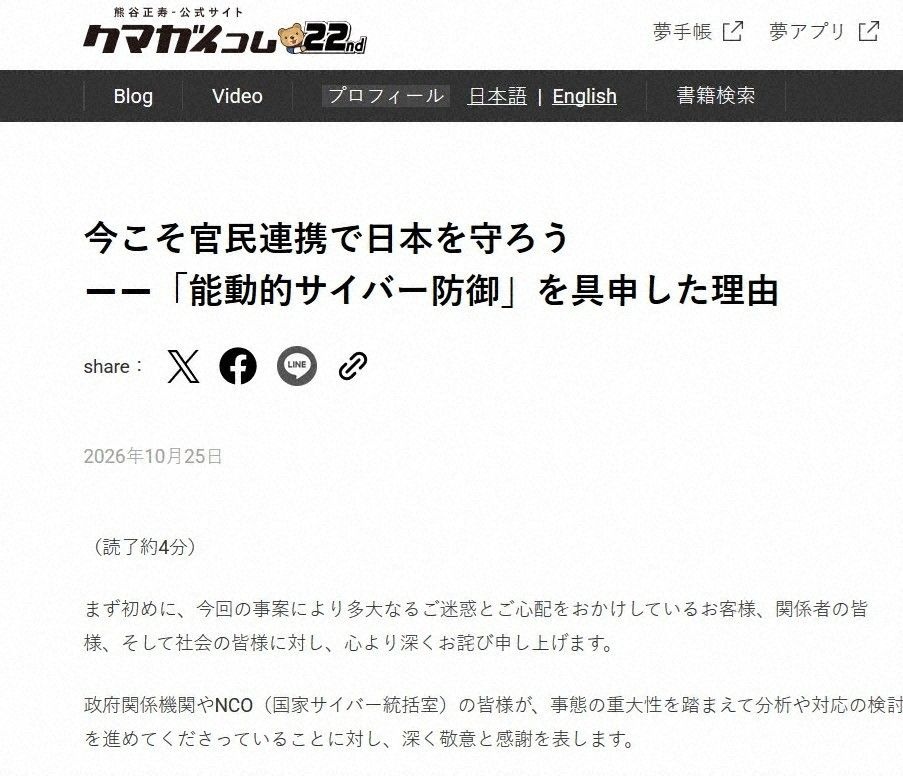
- ①全社セキュリティ総点検と最強のAI防御
とはなんだったのか?
https://x.com/m_kumagai/status/2110598230065230033 - 13 : 26/10/26(月) 13:09:35 ID:LAXS
- >>9
二度目はないwwwwww - 27 : 26/10/26(月) 13:25:48 ID:NYnq
- >>9
社長かっけえwwww - 12 : 26/10/26(月) 13:09:12 ID:q3qV
- 点検はしたけど修正は遅れたんじゃね
- 14 : 26/10/26(月) 13:10:10 ID:LAXS
- これで5000円払うだけで済ませるんか?
- 16 : 26/10/26(月) 13:11:10 ID:vHcb
- >>14
一応被害全額補償するとは言ってる - 19 : 26/10/26(月) 13:16:34 ID:aJwG
- >>16
将来の補償は含まれますか?
大事なデータローカルにあったのが流れたら損害がいつくるかわからんやろ - 17 : 26/10/26(月) 13:11:52 ID:jBOh
- >>14
なんか補償するらしいが詳細よくわからん攻撃者の実行したっぽい取引を無効扱いで計算するのか
攻撃時にポジションあったら強制ロスカット扱いなのか - 29 : 26/10/26(月) 13:26:21 ID:NYnq
- >>17
5000円と被害が確認された人に弁償
まあ5000円はやっても被害額の弁償はなんだかんだ言ってやらねえだろうなぁ - 15 : 26/10/26(月) 13:10:13 ID:jBOh
- 脆弱な設定変えるために顧客のサーバー止めたら
その間取引できなくて大損した?とか
怒られるかもしれんしな - 18 : 26/10/26(月) 13:16:09 ID:jBOh
- 「間隙を突かれた」GMO代表
↑
なんだろう、嘘つくのやめてもらっていいですか - 20 : 26/10/26(月) 13:17:47 ID:eqmt
- ブロバイダを家族の意向で泣く泣くGMOとくとくじゃなくてOCN入れたのもしかして勝ち?
- 21 : 26/10/26(月) 13:18:28 ID:PlCD
- ストーブの火をつけたまま灯油給油するタイプのCEO
- 22 : 26/10/26(月) 13:19:06 ID:UaoC
- 逆に言えばAIがなきゃバレないような脆弱性ってことやし
- 23 : 26/10/26(月) 13:20:23 ID:jBOh
- >>22
でも最近見つかったばかりのゼロデイ脆弱性とかじゃなくて
かなり前からあった攻撃手法なんやろ?
怠慢やん - 24 : 26/10/26(月) 13:21:53 ID:6y3C
- これ問題の本質は
VPSってサービスって安全に提供するのってめちゃめちゃ難しくて
運用コストにあわなくない? やと思うでwindows渡してソフトのインストールも許可します
でも管理の責任は運営側です無理あるw
- 25 : 26/10/26(月) 13:24:16 ID:jBOh
- >>24
なんで1台侵入できただけで
他人のVPSも全部侵入できるんやって話なんやが?
普通は被害はその1台だけに留まるよう作るやろ
怠慢やん - 26 : 26/10/26(月) 13:25:17 ID:vHcb
- GMO「解約した人の情報もゾンビサーバーでそのまま運用しちゃってました」
- 28 : 26/10/26(月) 13:26:10 ID:6y3C
- 書かれてることから見るに
攻撃の方法ってこんなことかと1.攻撃者がVPS契約する
↓
2.提供されたwinに管理のための管理者アクセスを横から眺めて認証情報を盗むプロフラムを動かしておく
↓
3.認証情報が手に入ったらそれをつかってdc\opsのログインパスワード入手する
↓
4.他の攻撃対象があるかどうかはVPSの名称が連番ならそこから類推ができる
例えば VPS_TYKYO_001 なら VPS_TYKYO_002を試してみる
↓
5.あらら つながった これで横展開可能状態に - 31 : 26/10/26(月) 13:26:51 ID:jBOh
- >>28
そもそも一時的な認証情報使ったり
他VPSとネットワーク隔離したりとか
出来たやろと - 38 : 26/10/26(月) 13:29:52 ID:6y3C
- >>31
ネットワークはADのドメインコントローラをつなぐ は
管理が運営側ならそうなる - 30 : 26/10/26(月) 13:26:49 ID:NYnq
- どうせGMOは潰れるんだし弁償するメリットねえし
- 32 : 26/10/26(月) 13:27:14 ID:I1Sx
- 完全なセキュリティ対策って無いんか
はよしろ - 33 : 26/10/26(月) 13:28:15 ID:NYnq
- わいらもClaudeとか入れて月3000円払ってセキュリティチェックしてもらうとええで
- 36 : 26/10/26(月) 13:29:09 ID:vHcb
- >>33
Claude「分かりました。実際に攻撃プログラム作って攻撃して確かめます」 - 37 : 26/10/26(月) 13:29:39 ID:NYnq
- >>36
マジレスするとそれは大丈夫や。リミッターかかってるしそれができるのはMythos - 34 : 26/10/26(月) 13:28:42 ID:jBOh
- GMO「問題が存在したのは7年前からだが、見つけたの数週間前だから修正する時間がなかった?」
↑
こう言い訳してもダメよな
知らなかっただけで7年放置やん?と怒られる - 39 : 26/10/26(月) 13:30:11 ID:UaoC
- 2.提供されたwinに管理のための管理者アクセスを横から眺めて認証情報を盗むプロフラムを動かしておく
↓
3.認証情報が手に入ったらそれをつかってdc\opsのログインパスワード入手するここずるい?なんでもありやん
- 43 : 26/10/26(月) 13:31:04 ID:jBOh
- >>39
マシンごとに管理者パスワード変えるとか
自動で期限切れになる認証情報使うとか
なんかあるやろ? - 44 : 26/10/26(月) 13:31:24 ID:jBOh
- てかハッカーの言う事信じるなら
GMOのサポート担当者は
顧客が毎回許可出さなくても無断で管理者権限でVPS入れたのか?システム的にはそれもあかんやろ?
- 46 : 26/10/26(月) 13:32:01 ID:NYnq
- >>44
そういうことになるやろ。あの会社のことだから顧客のことが監視できるようにしてたんじゃない?そこを突かれたってことや - 48 : 26/10/26(月) 13:32:33 ID:vHcb
- >>46
そう言う理由か・・・ - 50 : 26/10/26(月) 13:32:46 ID:6y3C
- >>44
集中管理するってそういうことやからw - 54 : 26/10/26(月) 13:34:12 ID:jBOh
- >>50
サポート担当者の認証情報、勝手に複製して
他のマシンでも使い回せる仕組みになってたのと
他VPSとネットワーク隔離されてなかったのは
GMOの怠慢やん - 62 : 26/10/26(月) 13:35:26 ID:6y3C
- >>54
自分が管理する側で一個づつ変えるか?って話やねん
後出しでいえばそうしておけばよかった になるけど
運用管理の手間はばくあがりやでなのでコストがあわなくなるんよ
- 64 : 26/10/26(月) 13:36:09 ID:NYnq
- >>62
値上げしてもやるべきやでそれくらい
しかも今AIにもやらせられるんやし怠慢だけじゃ説明つかないほどの怠慢や - 68 : 26/10/26(月) 13:37:10 ID:6y3C
- >>64
それでもまだ無理はいっぱいあるで
win-updateとかでどんな新しい穴ができてないか毎回追いかけるとか10月のupdateは1400件やで?
- 69 : 26/10/26(月) 13:37:55 ID:NYnq
- >>68
それこそAIにやらせられるよ今
GMO社長自身AIによるセキュリティ強化も謳ってたんやから - 72 : 26/10/26(月) 13:38:58 ID:6y3C
- >>69
それをやったら永遠にりりーすできないかとw
どんどん脆弱性がみつかって
パッチはないんだからw - 74 : 26/10/26(月) 13:39:47 ID:NYnq
- >>72
少なくとも今回みたいな規模の乗っ取りなんか起こらんやろ。その上を行かれたらどうしようもないけど永遠のイタチごっこやでこういうの - 67 : 26/10/26(月) 13:37:01 ID:jBOh
- >>62
LAPSとか言う標準機能で
ローカルの管理者パスワード、自動的にローテション出来るらしいがただの怠慢やろ
https://learn.microsoft.com/ja-jp/windows-server/identity/laps/laps-overview - 71 : 26/10/26(月) 13:38:15 ID:6y3C
- >>67
うーん 取られたのそれちゃうで
というか自分が運営側の技術者で絶対大丈夫にしろ って言われたら
なんて答えるの?やね無理っす になるはずやで
- 78 : 26/10/26(月) 13:40:52 ID:jBOh
- >>71
なら制限付き管理モードの方は?ヘルプデスクの認証情報盗まれたの原因なんだから
それが盗まれるのまず防ぐべきやったやん
https://learn.microsoft.com/ja-jp/windows-server/security/credentials-protection-and-management/credentials-protection-and-management
制限付き管理モードでは、サーバーに資格情報を送信せずにリモート ホスト サーバーに対話的にログオンできます。
これにより、サーバーが侵害されていても、最初の接続処理の際に資格情報が回収されるのを防ぎます。 - 82 : 26/10/26(月) 13:41:38 ID:6y3C
- >>78
それがあるから安全ですって言い切れるの?自分が運営側の技術者で
絶対大丈夫にしろ って言われたら
なんて答えるの?やね無理っす になるはずやで
- 87 : 26/10/26(月) 13:44:19 ID:jBOh
- >>82
最低限やっとくべき事やってないから怒られてるんやん - 88 : 26/10/26(月) 13:45:07 ID:6y3C
- >>87
RDPのことも ユーザがVPS側でファイルをつくって
それをローカルにドラッグ&ドロップしたい は
普通にしたいやろな - 89 : 26/10/26(月) 13:45:39 ID:jBOh
- >>88
デフォルトで全ファイル共有する設定にする必要なくね? - 93 : 26/10/26(月) 13:47:04 ID:6y3C
- >>89
そこはどういうサービスを提供しているか でしかないかと - 47 : 26/10/26(月) 13:32:31 ID:NYnq
- しかも問題は解約後もサーバーが動き続けてて、RDPが繋がりっぱなしになってたんやっけ
- 52 : 26/10/26(月) 13:33:35 ID:vHcb
- >>47
解約した利用者がわざわざRDP繋ぐ理由はないかな
ゾンビサーバーにFXのブローカーのログイン情報の入ったEAはあったはず - 51 : 26/10/26(月) 13:33:14 ID:NYnq
- わいはIT詳しく無いけどセキュリティ的には絶対にやったらあかん構成だったらしいしね
- 53 : 26/10/26(月) 13:33:48 ID:6y3C
- これ実際に自分がVPSの管理者なら
悪意のあるVPSの契約者をどうするの?って言われると守れっこないですよw になるねんな
- 55 : 26/10/26(月) 13:34:14 ID:6y3C
- もしくは一切インストール禁止にするか
- 56 : 26/10/26(月) 13:34:20 ID:NYnq
- ようはやろうと思えばユーザー同士が、他のユーザーのサーバーに入ろうと思えば入れるような構造だったってことやろ?
- 58 : 26/10/26(月) 13:34:36 ID:jBOh
- >>56
せやで
ガバガバや - 61 : 26/10/26(月) 13:35:18 ID:NYnq
- >>58
銀行で例えたらネットバンキングで他のユーザーの口座に入り放題だったってことかな? - 63 : 26/10/26(月) 13:35:50 ID:6y3C
- >>56
ハッキングする気なら やね - 57 : 26/10/26(月) 13:34:28 ID:UaoC
- 管理側からしたらFBIすらやられてる組織相手にどないせい言うねんって嫌になると思うわ
- 60 : 26/10/26(月) 13:35:17 ID:jBOh
- >>57
そうじゃなくて
ずっと前からある問題放置やん - 59 : 26/10/26(月) 13:34:56 ID:YTPB
- このレベルの企業がラテラルムーブメント対策すらできてないのは草ですね??クイッ
- 65 : 26/10/26(月) 13:36:17 ID:6y3C
- FX戦士はハッキングとか興味ないやろ?
みたいなところはあったやろね - 66 : 26/10/26(月) 13:36:18 ID:06OO
- AIも発展してきて、顧客データ系は完全オフラインのイーサネット環境でしか触らないとかしないともう無理やろ
不便だろうけどそうするしかない - 70 : 26/10/26(月) 13:38:14 ID:cXRy
- ?ウチのお漏らしが原因で被害出たって証明できたら保証します
↑これ証明できる事あるん?
- 73 : 26/10/26(月) 13:39:03 ID:UaoC
- AIによって脆弱性完全に埋められたりせんのやろか?
それとも結局新手法が見つかるスピードの方が速い? - 75 : 26/10/26(月) 13:39:48 ID:vHcb
- >>73
防御系のもできてはきてるね 自動で脆弱性修正するとか - 76 : 26/10/26(月) 13:40:00 ID:6y3C
- >>73
脆弱性ってめちゃくちゃある年
C言語で開発している限りなくせないくらいにすぐ作っちゃう - 77 : 26/10/26(月) 13:40:43 ID:lJhG
- お前らがよくわからんけど動いてるからヨシ!をやってきた結果です。反省して
- 80 : 26/10/26(月) 13:41:10 ID:NYnq
- あとは金が絡むサービスは特に海外IP全部はじけ
- 83 : 26/10/26(月) 13:42:15 ID:NYnq
- 何にしても絶対はないよ。リスク説明をした上で万一はこういう対応をします、って何重にも対策を立てて説明するもんやろ
- 85 : 26/10/26(月) 13:43:19 ID:6y3C
- VPSサービスってもう消えるかも
もしくはかなり制限がきついものだけが残る
みたいになるんちゃうか - 86 : 26/10/26(月) 13:44:05 ID:6y3C
- 安全に運用しろ それが仕事だって言われたら
「無理いうな できるならお前がしてみろ」になると思うで - 91 : 26/10/26(月) 13:46:10 ID:6y3C
- dc\opsが漏れてなかったらそれで問題なかった になるねんな
これが盗まれたら利便性は全部ガバガバになる
そんなことやろね - 92 : 26/10/26(月) 13:46:55 ID:NYnq
- 多分6y3C相手にしてても終わらんからもうええやろ
- 94 : 26/10/26(月) 13:47:50 ID:6y3C
- >>92
こっちはもう結論だしてて
しつこく これは これは?って言われてる やでw - 95 : 26/10/26(月) 13:48:31 ID:dXYA
- ド素人がAI公開してるところを片端から梯子してコンピューターウイルス作って
逮捕されたニュースですごいなぁ…してた頃が懐かしいよ
もうAIで笑える事件がなくなっちゃった - 98 : 26/10/26(月) 13:50:30 ID:6y3C
- >>95
ハッカーをだれでも雇えるようになった
しかも安く
そんなことやもんねぇ - 96 : 26/10/26(月) 13:49:36 ID:6y3C
- これはVPSの話やけど
これまでの「脆弱性はあってもある程度安全」っていうインターネットの安全性が
AIによって成り立たなくなってきてる になる今起きてることって
インターネットが終わるかも なんやで - 97 : 26/10/26(月) 13:50:03 ID:yhQ5
- タイムズの情報流出も古いフレームワークの部分から侵入されましただからな
保守もメンテも終了したサービスは終了して別のに切り替えるか更新しろよ
マジでレベル低いねん - 100 : 26/10/26(月) 13:51:18 ID:NYnq
- >>97
GMOもそうやけどこういうのって意外と初歩的ミスが多いらしいね
GMOのはミスじゃない説があるけど - 99 : 26/10/26(月) 13:51:00 ID:NgRe
- GMOの株を空売りしまくれば億り人になれるってマジで?
- 101 : 26/10/26(月) 13:52:08 ID:yhQ5
- お前らも端末内にある古いプログラムはちゃんとチェックしろよ
更新してないなら更新する
サービス終了してたら削除する
対策しろ - 104 : 26/10/26(月) 13:52:59 ID:yhQ5
- ワイはSSDも最新の物に交換したぞ
セキュリティキーも買って物理で防衛や - 105 : 26/10/26(月) 13:53:29 ID:NYnq
- >>104
SSD交換はやらなあかんな今回 - 106 : 26/10/26(月) 13:53:49 ID:6y3C
- >>104
はい 意味ない - 109 : 26/10/26(月) 13:55:20 ID:yhQ5
- >>106
いやもうやられたから
交換しないとアカンねん - 112 : 26/10/26(月) 13:55:44 ID:vHcb
- >>109
お名前利用者? - 113 : 26/10/26(月) 13:56:00 ID:6y3C
- >>109
あらまぁ - 117 : 26/10/26(月) 13:56:59 ID:NYnq
- >>109
意味ないことないで、SSDごと交換するのにどないして侵入するねん - 118 : 26/10/26(月) 13:57:37 ID:6y3C
- >>117
そっかそういうケースの話なんやな
なんのことかわかんないけど意味あるならやればええね - 121 : 26/10/26(月) 13:58:06 ID:NYnq
- >>118
今回のGMOの被害者の対応や - 123 : 26/10/26(月) 14:06:10 ID:6y3C
- >>121
あぁ なるほど
なにされてるのかわからん話やな - 107 : 26/10/26(月) 13:55:08 ID:eA4e
- 隙を突かれた///….
- 111 : 26/10/26(月) 13:55:43 ID:6y3C
- >>107
おんJなら自分語りくらいで済むのに・・w - 108 : 26/10/26(月) 13:55:13 ID:6y3C
- OSを通じてファイルを取得死に来ることに対して
SSDのセキュリティーかけてもしゃーないネットに繋がないをやって物理で盗まれる心配するなら
SSD交換でもええんちゃうか - 115 : 26/10/26(月) 13:56:41 ID:6y3C
- 一番安全なのはネットにつながない やね
- 119 : 26/10/26(月) 13:57:39 ID:NYnq
- パスワード全部変更なりして
- 120 : 26/10/26(月) 13:58:03 ID:6y3C
- >>119
これは一応意味ある - 122 : 26/10/26(月) 13:59:22 ID:KoP5
- 穴はあったのは知ってたけどアプデすると周りに影響あるから放置してた?
お前のせいやん - 125 : 26/10/26(月) 14:11:14 ID:6y3C
- 脆弱性対応ってサービスの維持のためには必要なんやけど
やってもコストだけで売上増えるわけでもないねんなそんなのに時間かけるならもっと新サービスとか機能を作って
もっと儲けを増やそうよってなりがち - 126 : 26/10/26(月) 14:11:57 ID:6y3C
- 維持費の話に積極的でいられるのか みたいに
- 127 : 26/10/26(月) 14:12:45 ID:5qP6
- こういうのウサギとカメみたいな感じなんやろか
胡坐かいてたんか? - 129 : 26/10/26(月) 14:13:31 ID:6y3C
- >>127
自分がやる側でどれだけ立派なことができるのか?ちゃうか立派な人ならおんJにいないやろけどw
- 132 : 26/10/26(月) 14:18:47 ID:o4Vd
- >>129
流石に商売でウサギみたいなことするやるやつは叩いてええやろ - 128 : 26/10/26(月) 14:12:55 ID:6y3C
- ただ もう世の中がこうなってきたら
サービスが止まってしまってるので
ここにお金をかける意味はでてきてるねやらないとサービス止めてたらシーモアとか売上ゼロになるんちゃうか
- 130 : 26/10/26(月) 14:14:24 ID:2smB
- GMOってよくわからんのやがライブドア亜種みたいな感じ?
- 131 : 26/10/26(月) 14:17:41 ID:o4Vd
- 虚をつかれる老人
GMO「間隙突かれた」←7年前から放置なのに???
 おーぷんなんJ
コメント